
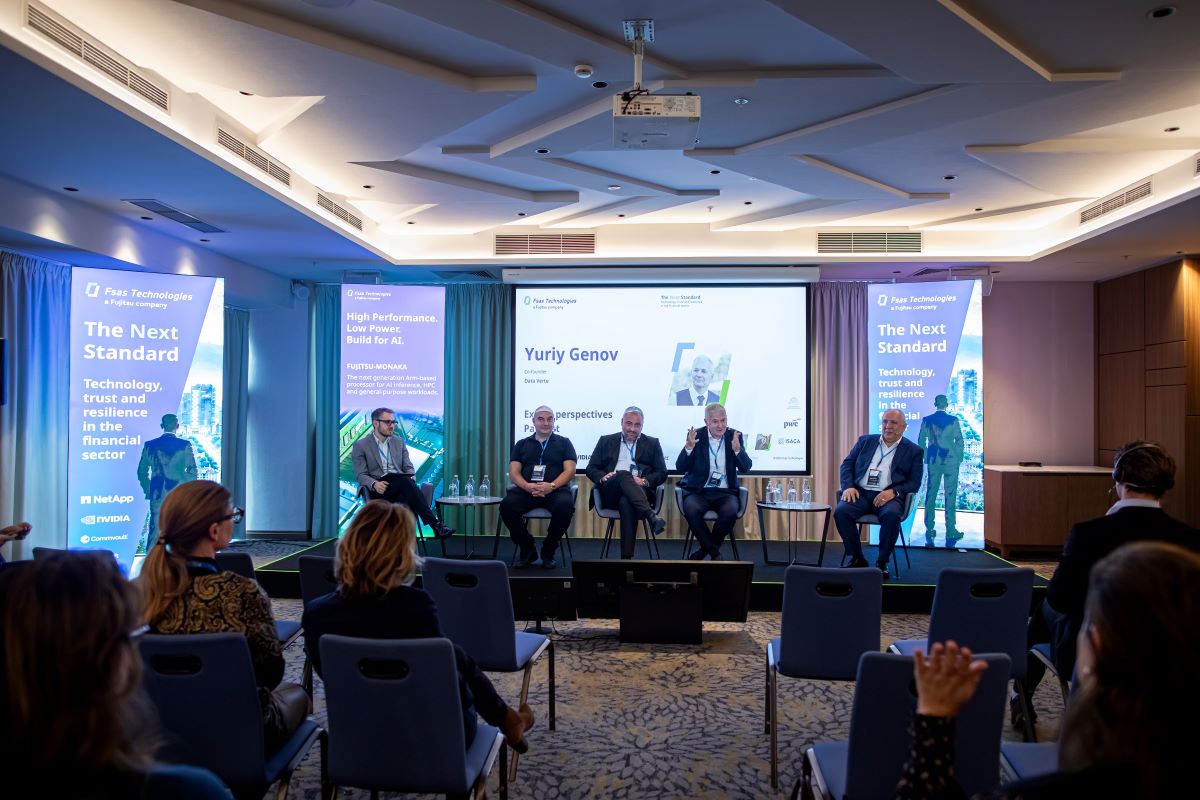
Експерти от БНБ, PwC, ISACA и водещите технологични компании Fsas Technologies, NetApp и Commvault обсъдиха новите регулаторни изисквания, изкуствения интелект, дигиталния суверенитет и готовността на финансовите институции за следващата технологична промяна на форум в София
Какъв трябва да бъде следващият стандарт за финансовата индустрия? Близо 100 представители на финансовия сектор, регулаторни и технологични експерти потърсиха отговор на този въпрос по време на форума „The Next Standard | Доверието е в основата“. Събитието се проведе на 11 ноември в “Гранд хотел Милениум София”.
„Представата ни за стандартност се променя непрекъснато. Днес пред финансовия сектор стои предизвикателството да намери баланса между иновациите, контрола и устойчивостта. Устойчивостта не се доказва с отметка в списъка за съответствие, а когато системите са под реално напрежение. Затова доверието трябва да бъде заложено още в самата архитектура на технологиите и процесите“, заяви Вяра Чангърова, ръководител за България, Северна Македония, Албания и Косово на Fsas Technologies.
Във фокуса на събитието бяха предизвикателствата пред финансовите организации в условията на ускорена технологична трансформация, нарастващи киберзаплахи и все по-високи регулаторни изисквания.
От регулаторно съответствие към реална устойчивост
Събитието стартира с дискусията „Новата реалност: регулации, устойчивост и технологичен риск“, по време на която Стефан Кръстанов, директор „ИТ одит и надзорно информационно обслужване“ в БНБ, Петко Петков, съдружник в PwC България, ръководител “Управление на риска” за Югоизточна Европа и “Киберсигурност” за Централна и Източна Европа, Георги Коцев, председател на ISACA Sofia Chapter, и Юрий Генов, съосновател на Data Verte, обсъдиха как регулаторните изисквания и в частност регламентът DORA могат да се превърнат в реални механизми за управление на риска. Модератор на разговора беше юристът Иво Емануилов, съосновател на I/O Consulting.
„Съответствието всъщност изисква качествено нова парадигма на мислене“, отбеляза в началото Иво Емануилов.
Участниците подчертаха, че отговорността за управлението на ИТ риска трябва да бъде поета на най-високо управленско ниво. „Отговорността за управлението на ИТ риска е изключително важна. За щастие в банковия сектор тези практики са познати“, обясни Стефан Кръстанов. Според него няма как една организация да твърди, че е устойчива, ако не може да докаже способността си да се справя с инциденти.
Според Георги Коцев регулациите са важен инструмент в работата с мениджмънта и организациите, защото дават основание за предприемане на мерки, които преди са били възприемани единствено като добри практики, а не като задължителни действия.
Юрий Генов обърна внимание, че целта на DORA не е организациите просто да преминат успешно през проверка, а да бъдат подготвени за реални инциденти. Регламентът обединява различни елементи от дейността на финансовите институции, така че те да могат да реагират координирано при заплаха.
„Концепцията за устойчивост е организацията да може на следващия ден след като се случи инцидент да функционира“, обобщи Генов.
Петко Петков подчерта, че управлението на риска не бива да се разглежда единствено като регулаторно задължение, а като възможност за развитие на бизнеса и изграждане на доверие. Той открои три ключови направления, които трябва да са на дневен ред за всяка една организация: приемането, че пробив може да се случи, и фокусът върху ограничаването на неговото въздействие; управлението на идентичността като основен периметър на сигурността; и контрола върху веригата на доставки.
„Доверието на вашите клиенти няма как да делегирате на друг“, посочи Петков, като допълни, че способността на организацията да докаже, че може да реагира при атака, е съществена за запазването на това доверие.
В заключение участниците се обединиха около това, че регулациите трябва да водят до реално повишаване на устойчивостта, а не просто до формално съответствие. „Регулациите трябва да са олимпийски минимум“, обобщи Георги Коцев.
„Темата за устойчивостта беше разгледана и през перспективата на бизнес лидерството в презентацията на Адел Абусара, директор „Киберсигурност“ за Централна и Източна Европа в PwC Сърбия. Според него ръководството трябва да определи минималните дейности и процеси, които организацията трябва задължително да съхрани, за да продължи да функционира при сериозен инцидент. Подготовката за подобни ситуации трябва да започва преди настъпването на инцидента.
Абусара открои четири основни точки, които всяка организация трябва има предвид: поставяне на киберсигурността в центъра на стратегията и оперативната дейност; изграждане на гъвкава архитектура; превръщане на управлението на риска в конкурентно предимство; и повишаване на устойчивостта на технологиите и данните по икономически ефективен начин.
Изкуственият интелект променя инфраструктурата и управлението на данните
Технологичната част на форума проследи развитието от генеративния изкуствен интелект към следващите етапи на изчислителните технологии, включително квантовите изчисления.
Макс Шварцер от офиса на главния технологичен директор за Европа на Fsas Technologies представи перспективата за отворена и суверенна инфраструктура за изкуствен интелект. Във фокус на неговата презентация беше въпросът защо външните контролни механизми, API интерфейсите на трети страни и американският закон CLOUD Act създават рискове за корпоративните данни в Европа. Той представи OSAI – отворена платформа за суверенна инфраструктура, базирана на AI агенти, която преодолява разликата между локалния хардуер и най-съвременните системи за изкуствен интелект. По думите му процесите в ИТ среда, управлявани от AI агенти, могат да бъдат защитени чрез многостепенни механизми за сигурност, детерминистично насочване според зададеното намерение и принципа „човекът остава в процеса на вземане на решения“ (human-in-the-loop). Той представи и MAMORU – платформа за управление и автоматизация на ИТ инфраструктурата чрез AI агенти. Тя позволява автономно изпълнение на ИТ процеси при спазване на предварително зададени правила за сигурност, многостепенен контрол и принципа human-in-the-loop.
Какво ни очаква в бъдеще? Според него интегрирането на квантови технологии с високопроизводителни изчисления (HPC) в рамките на единни програмни модели очертава следващия етап в развитието на инфраструктурата за изкуствен интелект.
“Стойността на изкуствения интелект зависи от данните, до които има достъп. Във финансовия сектор предизвикателството не е просто внедряването на AI модели, а осигуряването на възможност те да работят с разпределени, регулирани и изключително чувствителни данни, като същевременно се запазват контролът и съответствието с регулаторните изисквания”, обясни Братимир Тимотийевич, мениджър „Партньорски канали“ за Източна Европа и Турция в NetApp. По думите му традиционните подходи разчитат на преместване и дублиране на данни, което увеличава разходите, сложността, рисковете и тежестта на управлението им. NetApp предлага различен подход – AI достига до данните, вместо данните да бъдат премествани към AI. Това се реализира чрез решенията Zero-Copy AI, AIDE и NOVUS. Този подход позволява на организациите да извличат по-бързо ценна информация от данните, да намаляват рисковете, да подобряват управлението им и да внедряват AI решения в по-голям мащаб и с по-висока ефективност. “Доверието в изкуствения интелект започва с доверието в данните”, обясни Тимотийевич.
Темата за модерната архитектура на данните беше продължена от Рахул Шарма, главен архитект и технически директор за клиентски решения в NetApp.
“В днешната дигитална икономика данните се превърнаха в най-стратегическия актив на организациите и в основна мишена на киберзаплахите. В процеса на модернизиране на своята инфраструктура организациите трябва да балансират между три ключови приоритета: осигуряване на киберустойчивост, спазване на изискванията за дигитален суверенитет на данните и изграждане на технологична основа, готова за внедряване на изкуствен интелект и бъдещи иновации”, обясни той. Той показа как съвременната архитектура на данните помага на организациите да защитават, управляват и извличат максимална стойност от информацията си в хибридни и мултиоблачни среди.
Димитрис Теодоропулос, регионален директор за Югоизточна Европа в Commvault, насочи вниманието към превръщането на киберустойчивостта в управленски приоритет. Той представи подхода ResOps – модел за интегриране на подготовката, реакцията и възстановяването в ежедневните процеси на организациите. Бяха разгледани и предизвикателствата пред финансовите институции при защитата на данните и осигуряването на непрекъсваемост на дейността, както и връзката между изискванията на DORA и способността за възстановяване след киберинцидент.
Контролът върху данните – ключов елемент на дигиталния суверенитет
Втората стратегическа дискусия беше посветена на технологичния избор и бъдещото развитие на финансовия сектор. В разговора участваха Макс Шварцер от Fsas Technologies, Рахул Шарма от NetApp и Димитрис Теодоропулос от Commvault, а модератор беше отново Иво Емануилов от I/O Consulting.
Участниците поставиха акцент върху контрола върху данните, собствеността върху тях и сигурността.
„Не можете да управлявате една организация без данни. Затова контролът върху тях и достъпът до тях са от основно значение“, подчерта Макс Шварцер. Той обърна внимание и на избора на облачна инфраструктура – организациите трябва сами да определят какви данни да съхраняват в облака, кой може да има достъп до тях и при какви условия. Облачното решение трябва да е скалируемо и гъвкаво и не бива да води до загуба на контрол върху информацията.
Рахул Шарма акцентира върху собствеността и управлението на данните, както и върху развитието на системите за съхранение. Според него интелигентните функционалности, вградени в платформите за съхранение, помагат на организациите да управляват данните си по-ефективно и с по-малко разходи.
Димитрис Теодоропулос постави фокус върху необходимостта организациите да познават критичните си системи и данни и да запазват контрол върху тях. Според него е важно да не се позволява данните да бъдат променяни или презаписвани, както и организациите да разполагат с възможност за възстановяване.
Финансовата организация на бъдещето – между технологиите и AI, и доверието
Как изкуственият интелект, автоматизацията и променящата се информационна среда ще повлияят на финансовите организации? И как те могат да се подготвят за свят на поликризи, висока волатилност и резки промени в тенденциите, в който бъдещето все по-трудно се прогнозира чрез линейна екстраполация. Този въпрос беше във фокуса на презентацията на футуролога доц. д-р Мариана Тодорова от Българската академия на науките. Според нея сценариите пред AI икономиката са много — от корекция или спукване на технологичния балон до нов цикъл на растеж, движен от AI агенти, роботика и автоматизация. Всичко това дава отражение върху бизнеса, върху пазара на труда и финансовата архитектура.
Експертите във форума се обединиха около извода, че технологичната модернизация не може да бъде разглеждана отделно от сигурността, управлението на риска и доверието. Следващият стандарт за финансовия сектор ще изисква не просто внедряване на нови технологии, а изграждане на инфраструктура и организационни модели, които позволяват иновациите да се развиват при запазен контрол, устойчивост и защита на данните.
Прочетете още по темата:
 Tech of Tomorrow 2026 поставя във фокуса AI решенията, електронната търговия и бъдещето на бизнеса
 От дигитална България до европейския технологичен суверенитет: ключови теми и лидери на SEE FORWARD SUMMIT 2026
 Родителството между амбицията, технологиите и емоционалната устойчивост
 Четиринадесетото издание на форума KLETT-TAG подчерта значението на немския в един англоезичен свят
 Над 300 SEO специалисти от целия свят идват в София за да обсъждат как изкуственият интелект променя онлайн търсенето
 High On Life идва за виртуална реалност през 2027 година
 Глобалният пазар на носими устройства спада с 2%, но смарт часовниците отбелязват ръст
 Фредерик Нин е новият главен директор „Технологии и информационни системи“ в Yettel България
 LG представи на IFA 2026 разширена AI Home екосистема, създадена за европейския начин на живот
 Близо 86% от младите очакват отговорност от инфлуенсърите, показва ново проучване на А1
 Ролята на дигиталната идентичност в контекста на NIS2, DORA и набиращите популярност AI Агенти
 Спортът остава №1, но STEM и технологиите вече заемат една четвърт от избора на родителите
 SpaceX ограничи скоростта на Starlink в Украйна до 160 км/ч, затруднявайки дроновите операции
 LG добавя 8 Ball Pool към безплатната си гейминг платформа за телевизори
 Феновете на Vivacom GAME ON подкрепиха любимите си отбори с над 1,5 милиона изигравания на мобилната игра „Кало Змея: Гръм & Run“
