
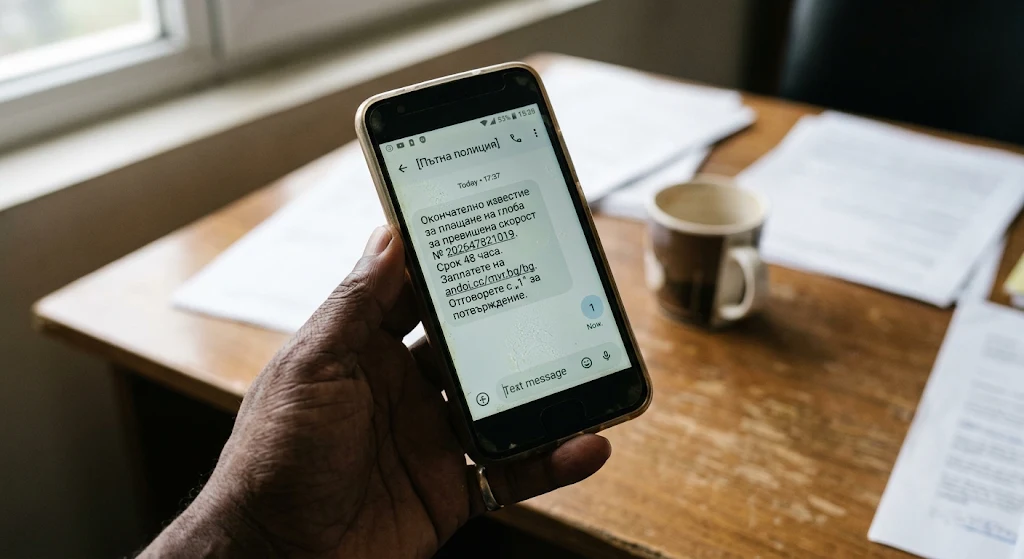
Нова и изключително убедителна фишинг кампания е насочена към български шофьори. Киберпрестъпници се опитват да откраднат данните от банковите им карти чрез съобщения за неплатени глоби за превишена скорост, съобщава TrafficNews. Измамниците са създали почти идентично копие на портала за електронни административни услуги на МВР и подканват потребителите да платят фалшива глоба с претекст за намаление при бързо плащане.
Как започва схемата
Атаката стартира със съобщение със заглавие „Фиш за превишена скорост“. В него е посочен конкретен номер на глоба, например 202647821019, а известието е представено като „Окончателно известие за плащане“. Според текста нарушението е засечено от стационарна радарна система, а данните за скоростта и приложените изображения са определени като „правно обвързващи“.
Натиск и заобикаляне на защитите
За да принудят получателите да реагират бързо, авторите се позовават на „член 52, параграф 3 от Закона за движение по пътищата“ и поставят срок от 48 часа за плащане. В противен случай случаят уж ще бъде прехвърлен към съда, а санкцията ще достигне 800 евро заедно с таксите за закъснение.
Измамниците са предвидили и начин за заобикаляне на защитите на мобилните телефони срещу подозрителни линкове. Получателят е инструктиран първо да отговори на съобщението с цифрата „1“, след което да отвори отново текста или да копира линка директно в браузъра си. Така телефонът го разпознава като съобщение от познат контакт и вече не блокира връзката.
Страница, която копира МВР
Посоченият адрес „andoi.cc/mvr.bg/bg“ води към страница, която визуално наподобява официалния портал на МВР. В нея са възпроизведени държавният герб, цветовете и шрифтовете на институцията, както и логата на Европейския съюз и Оперативна програма „Добро управление“. За допълнителна достоверност сайтът изброява възможните последствия при неплащане, сред които временно отнемане на шофьорската книжка, принудително събиране на публично държавно вземане и ограничения при регистрационни действия с автомобила.
Фалшивият сайт генерира една и съща глоба
В секцията „Данни за проверка“ се изисква единствено регистрационният номер на автомобила, без ЕГН или друг идентификатор на собственика.
Проверка показва, че платформата не извършва реална справка в база данни. Независимо каква комбинация от букви и цифри бъде въведена, системата генерира идентичен резултат за нарушение от 05.11.2026 г. Посочено е, че автомобилът се е движил със 79 км/ч при разрешени 50 км/ч. Начислената глоба е 100 лева, но при плащане в първите 24 часа сумата пада на 70 лева.
Къде отиват данните
При преминаване към плащане потребителят попада на страница, която изисква името на картодържателя, 16-цифрения номер на картата, срока ѝ на валидност и трицифрения CVV код. Под бутона „Плати сега“ е поставен надпис, според който трансакцията се обработва в „защитена и криптирана среда, съгласно действащите стандарти за защита на данните на МВР“. В действителност въведените данни могат да попаднат директно у киберпрестъпниците.
Как да се защитим
- Не отваряйте линкове от съобщения за глоби и не отговаряйте на тях, включително с цифрата „1“.
- Не въвеждайте данни от банкова карта на страници, до които сте стигнали чрез съобщение.
- Проверявайте евентуални нарушения единствено през официалните канали на МВР, като въвеждате адреса ръчно в браузъра.
- При разкрити данни от карта се свържете незабавно с банката си, за да блокира картата.
Прочетете още по темата:
 КАТ засилва контрола чрез специализирани акции с дронове
 Критична уязвимост в All-in-One WP Migration and Backup поставя над 5 милиона сайта в риск
 Новата стратегия на Киев заменя войниците с роботи
 Илон Мъск стана първият трилионер в света след историческия борсов дебют на SpaceX
 Боб Айгер разкри, че Disney и Apple са имали планове за сливане
 ГЕРБ предлага пълна забрана на социалните мрежи за деца под 16 години в България
 Първата европейска летяща кола получи лиценз за производство
 Google избегна раздробяването, но съдът отвори AdX за конкурентите
 Софтуерен проблем засегна част от умните хладилници на Samsung
 Папа Лъв XIV: Опасенията, че AI може да излезе извън контрол, не са „фалшиви новини“
 Лицата и гласът на датчаните стават обект на авторско право
 LEPAS представи AURA, първия си концептуален автомобил, на световна премиера в Китай
 КРС поиска обяснение от Meta за премахнатите сатирични страници във Facebook в изборния ден
 Acronis представи в България новата си стратегия за автономна AI защита
 Tesla спира Cybertruck от догодина
